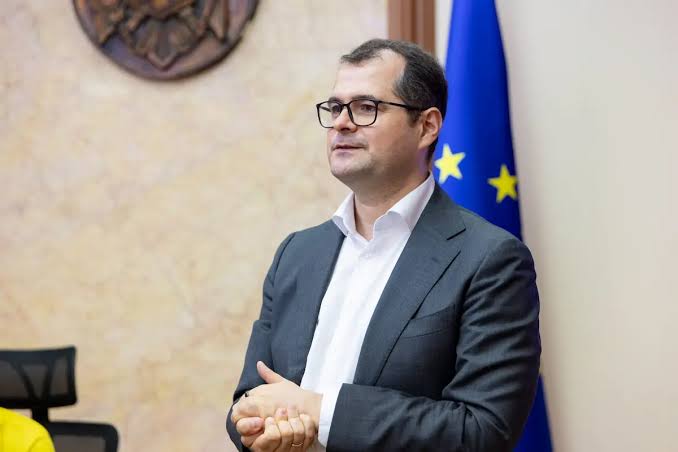
После утечки персональных данных граждан Молдовы премьер Василе Тофан дал указание срочно закупить иностранные решения для киберзащиты. В качестве примера он назвал Cloudflare, Web Application Firewall и другие системы, которые, по его словам, стоят не так дорого и могли бы предотвратить атаку.
Выглядит логично. Произошла кибератака — нужно усилить защиту. Но есть один неудобный вопрос: а что с деньгами, которые государство уже выделяло на кибербезопасность?
Получается довольно знакомая государственная схема. Сначала выделяются средства на защиту информационных систем. Затем происходит серьёзный инцидент. После него выясняется, что существующей защиты недостаточно и срочно требуется закупить ещё решения. А дальше остаётся только надеяться, что на этот раз деньги потратят на то, что действительно необходимо.
Особенно интересно звучит аргумент премьера о том, что некоторые необходимые инструменты «стоят не так дорого» и якобы могли предотвратить нынешнюю ситуацию. Тогда возникает вполне практический вопрос: если сравнительно недорогие решения действительно способны существенно повысить защиту, почему их не было раньше?
То же самое касается постоянного аудита и автоматического сканирования с использованием ИИ. Всё это действительно может быть частью нормальной современной системы кибербезопасности. Но после каждой утечки просто покупать очередной инструмент — это ещё не стратегия.
Государству теперь стоило бы не только объявить о новых закупках, но и публично объяснить, что именно было сделано до атаки, какие системы уже были приобретены, кто отвечал за их эксплуатацию, почему они не сработали и сколько будет стоить исправление ситуации.
Потому что иначе получается замечательная модель кибербезопасности: данные утекли — выделяем деньги; защита не сработала — покупаем новую; снова что-нибудь случилось — снова выделяем.
Главное, чтобы однажды не выяснилось, что самым надёжно защищённым объектом во всей этой системе оказался бюджет на кибербезопасность.